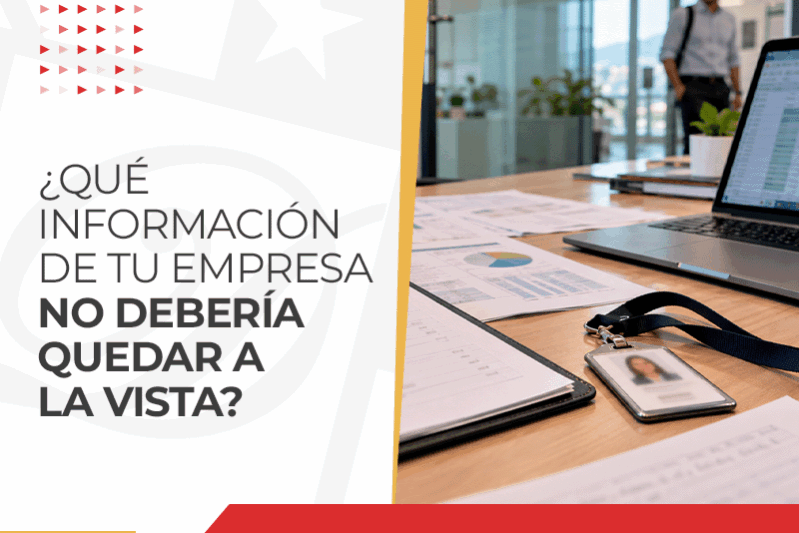
Una oficina puede parecer un espacio seguro, pero pequeños descuidos cotidianos pueden dejar información importante al alcance de personas que no deberían tener acceso a ella.
Documentos sobre un escritorio, pantallas sin bloquear, credenciales olvidadas o conversaciones sobre asuntos internos pueden convertirse en oportunidades para quienes buscan obtener información de una organización.
La información confidencial de la empresa no se limita a bases de datos o archivos digitales. También incluye documentos físicos, información financiera, datos de clientes, contratos, procesos internos y cualquier elemento que pueda comprometer la operación si llega a manos equivocadas.
Por eso, proteger la información requiere establecer hábitos de prevención y mantener controles de seguridad en todos los espacios de trabajo.
¿Qué información de tu empresa debes proteger?
Cada organización maneja información que necesita mantenerse bajo acceso restringido. Aunque algunos documentos parecen inofensivos, su exposición puede generar riesgos operativos, económicos y reputacionales.
Entre los elementos que requieren mayor protección se encuentran:
- Documentos administrativos: contratos, informes financieros, presupuestos y acuerdos comerciales.
- Información de clientes: datos personales, contactos, historiales y documentación privada.
- Credenciales de acceso: carnés, tarjetas, llaves y contraseñas que permiten ingresar a espacios o sistemas restringidos.
- Información estratégica: proyectos, negociaciones, planes comerciales y decisiones internas.
- Documentación de colaboradores: hojas de vida, datos personales y registros laborales.
Identificar qué información maneja cada área permite establecer medidas para evitar su exposición innecesaria.
5 descuidos que pueden comprometer la seguridad de tu empresa
La protección de la información también depende de las acciones cotidianas de quienes trabajan en una organización.
Estos son algunos errores que conviene evitar:
1. Dejar documentos importantes sobre los escritorios
Los informes, contratos y documentos financieros no deberían permanecer visibles cuando los puestos de trabajo están desocupados. Es importante guardarlos en espacios seguros y limitar su consulta a las personas autorizadas.
2. Mantener pantallas y equipos sin supervisión
Un computador desbloqueado puede exponer información interna a cualquier persona que se encuentre cerca. Bloquear las sesiones al abandonar el puesto de trabajo es una medida sencilla que ayuda a reducir este riesgo.
3. Permitir el ingreso de personas sin autorización
No todos los visitantes, proveedores o contratistas necesitan acceder a todas las áreas de una empresa. Contar con procedimientos de identificación, registro y autorización permite mantener un mayor control sobre la circulación dentro de las instalaciones.
4. Compartir información en espacios públicos
Las conversaciones sobre asuntos financieros, estrategias comerciales o situaciones internas deben manejarse con discreción. Los espacios comunes, ascensores y zonas de atención al público no siempre son adecuados para tratar información sensible.
5. Desechar documentos sin precaución
Los documentos que contienen información privada no deberían terminar en papeleras de uso común sin un proceso de destrucción adecuado. Es importante establecer procedimientos para eliminar archivos físicos y digitales de manera segura.
El control de acceso también protege la información
La seguridad de una empresa no consiste únicamente en proteger sus instalaciones frente a robos o ingresos no autorizados. También implica controlar quién puede ingresar a determinados espacios y bajo qué condiciones.
Un sistema de control de acceso permite identificar visitantes, validar autorizaciones, registrar ingresos y salidas y establecer restricciones para las áreas que requieren mayor protección.
Por ejemplo, una persona puede tener autorización para ingresar a la recepción de una empresa, pero no necesariamente a sus oficinas administrativas, archivos o zonas operativas.
Implementar estos procedimientos ayuda a reducir la exposición de documentos, equipos y otros recursos importantes.
Conoce más sobre qué debe tener un buen control de acceso y cómo contribuye a fortalecer la seguridad de una organización.
La seguridad de la información es responsabilidad de todos
Proteger la información confidencial de la empresa no depende exclusivamente del departamento administrativo o del área de tecnología.
Cada colaborador, visitante, proveedor y responsable de la operación tiene un papel dentro de la prevención.
Para fortalecer esta cultura de seguridad, es recomendable:
- Establecer políticas claras sobre el manejo de documentos.
- Definir quiénes pueden ingresar a las diferentes áreas.
- Capacitar al personal sobre el cuidado de la información.
- Mantener bajo supervisión las zonas de acceso restringido.
- Implementar protocolos para visitantes y contratistas.
- Promover hábitos de orden y protección al finalizar la jornada.
Además, las organizaciones deben complementar estas medidas con políticas de seguridad digital, gestión de contraseñas y protección de sus sistemas de información.
El Ministerio de Tecnologías de la Información y las Comunicaciones ofrece recomendaciones para fortalecer la seguridad digital tanto en las empresas como entre sus colaboradores.
Seguridad empresarial: prevenir también es proteger
Una estrategia de seguridad efectiva debe considerar las características de cada organización, sus instalaciones, el movimiento de personas y los recursos que necesita proteger.
En este sentido, la vigilancia, la supervisión y los protocolos de control de acceso cumplen una función importante para reducir vulnerabilidades en los espacios de trabajo.
En Dorchester entendemos que cada empresa tiene necesidades particulares. Por eso, nuestras soluciones de seguridad privada se orientan a proteger instalaciones, personas y activos mediante personal especializado y herramientas de seguridad adaptadas a cada entorno.
Conoce nuestros servicios de seguridad para empresas y descubre cómo fortalecer la protección de tus instalaciones.
Recuerda: la información que tu empresa necesita proteger no siempre está guardada en un computador. A veces, el primer riesgo está justo sobre un escritorio.